AUTOMATISATION / CONTRÔLE
Automatisation IA : vérifier les accès avant de connecter tes outils
Publié le
Avant de connecter une IA à tes e-mails ou à tes fichiers, vérifie ce que tu autorises. Un audit court t'aide à choisir une mission utile et à garder une validation humaine.
Tu veux automatiser les réponses aux prospects, préparer des devis ou organiser les demandes reçues par e-mail. Un outil promet de relier ta messagerie, tes fichiers et ton calendrier en quelques clics. Le gain de temps paraît évident. Pourtant, la question la plus importante arrive avant le premier scénario : quelles données et quelles actions vas-tu réellement autoriser ?
Le 30 octobre 2026, Google a publié un rappel pratique : vérifier les appareils connectés, retirer les accès tiers devenus inutiles et confirmer les informations de récupération du compte. Ce conseil concerne la sécurité du compte Google ; il ne constitue pas une annonce de nouvelle fonctionnalité d'automatisation. Il fournit néanmoins un point de départ pour une activité qui envisage de connecter des outils IA.
Voici une méthode de trente minutes pour examiner tes connexions, choisir une seule automatisation et préparer un essai réversible. Tu n'as pas besoin de donner à un agent la maîtrise de toute ton entreprise pour tester une idée.
Ce qui s'est passé le 30 octobre 2026
Dans un article officiel publié le 30 octobre 2026, Google invite les utilisateurs de Gmail à effectuer un contrôle de sécurité. Trois gestes sont mis en avant : examiner les appareils où le compte est connecté, supprimer les anciens accès d'applications tierces et vérifier les informations permettant de récupérer le compte.
L'article ne précise pas d'heure de publication. Il ne faut donc pas confondre la date de cette communication avec l'heure à laquelle elle a été découverte. Ce guide DOTO est préparé le 2 novembre 2026, après une recherche élargie au-delà des six dernières heures, faute d'annonce pertinente vérifiable dans cette fenêtre stricte.
Google documente aussi les permissions accordées aux applications tierces. Certaines permettent de consulter des données, d'autres de les modifier ou de les supprimer. Cette distinction est essentielle avant de connecter une IA à une boîte de réception ou à un espace de fichiers.
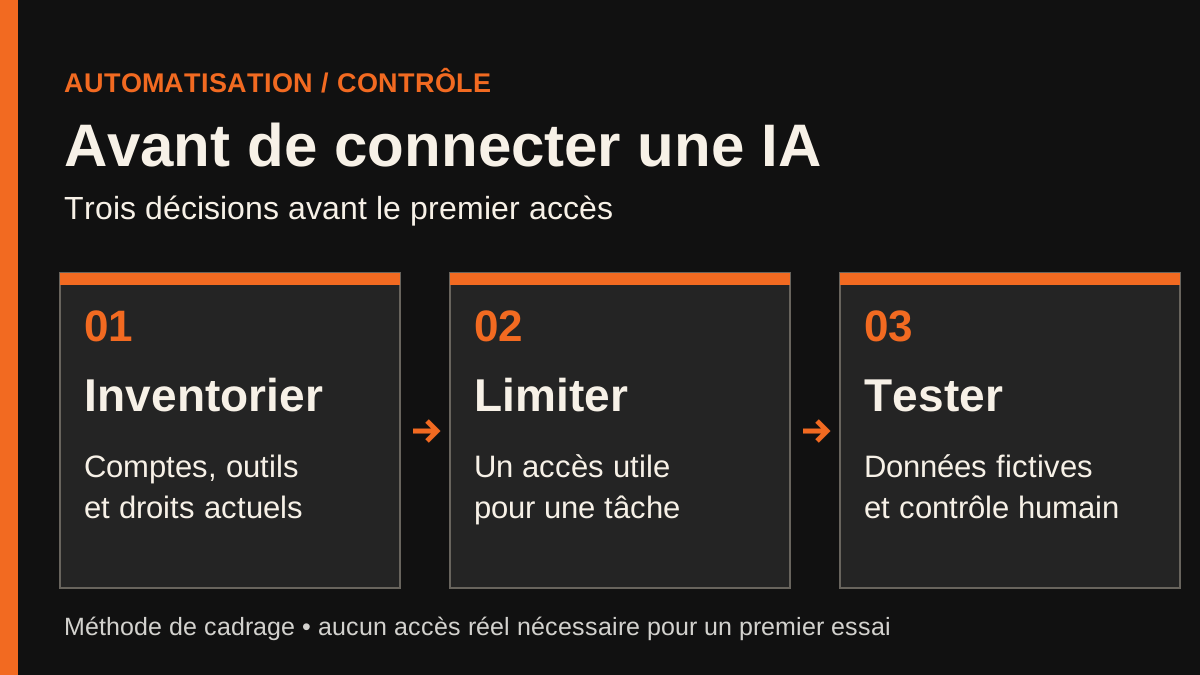
Une automatisation utile commence par un périmètre précis
Imaginons que tu souhaites gagner du temps sur les demandes de contact. Tu pourrais connecter un assistant à la messagerie, au calendrier, au stockage de documents et à un CRM. Mais as-tu vraiment besoin de toutes ces connexions pour la première version ?
Pas forcément. Une première mission peut simplement consister à classer des exemples fictifs de demandes et à proposer un brouillon de réponse, sans envoyer de message et sans accéder à un compte réel. Tu testes la qualité du résultat avant de prendre un risque sur les données ou la relation client.
La bonne question n'est donc pas « Quel agent peut tout faire ? », mais « Quelle action limitée puis-je vérifier aujourd'hui ? ». Pour repérer une tâche adaptée, le guide automatiser les tâches d'une PME avec l'IA aide à comparer les processus selon leur intérêt et leurs contraintes.
Lire, écrire et agir : trois niveaux différents
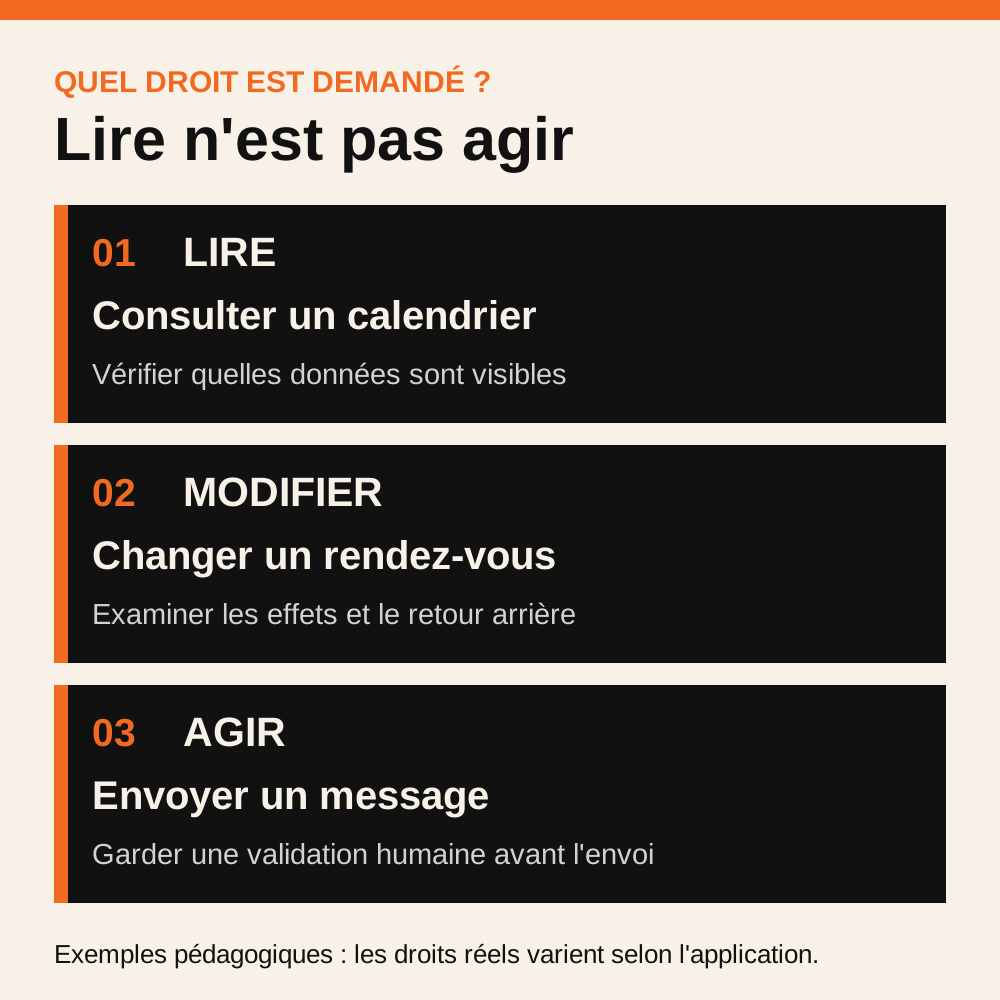
Une application peut demander uniquement une information de profil, la lecture d'un calendrier ou des droits de gestion beaucoup plus larges. Selon l'aide officielle de Google, des applications autorisées peuvent, selon les permissions accordées, consulter, créer, modifier ou supprimer des données.
Lire une liste fictive de tâches n'est pas équivalent à supprimer des rendez-vous. Préparer un brouillon n'est pas équivalent à envoyer un e-mail à un prospect. Consulter une facture n'est pas équivalent à déclencher un paiement.
Ne déduis jamais les droits réels du nom commercial d'un outil. Lis la fenêtre d'autorisation, vérifie le compte concerné et examine les fonctions activées. Si la description est ambiguë, suspends la connexion jusqu'à ce que tu comprennes son périmètre.
La matrice des accès : décider avant de connecter
Pour éviter de te perdre dans les menus, commence par une matrice simple. Elle ne mesure pas un niveau de sécurité certifié. Elle sert à formuler les décisions que tu dois prendre.
| Besoin | Accès envisagé | Premier test préférable | Validation |
|---|---|---|---|
| Résumer des demandes | Lecture d'e-mails | Messages fictifs copiés manuellement | Comparer au texte source |
| Préparer une réponse | Rédaction d'e-mails | Brouillon local sans envoi | Relire chaque phrase |
| Proposer un créneau | Lecture de calendrier | Calendrier de test | Confirmer disponibilité |
| Ranger des documents | Accès à des fichiers | Dossier d'essai sans données clients | Vérifier les déplacements |
| Émettre une facture | Gestion commerciale | Simulation hors production | Accord du responsable |
Le tableau présente des scénarios pédagogiques, pas des autorisations techniques garanties par un fournisseur. Un service peut imposer des permissions plus larges que celles dont tu as besoin. Dans ce cas, le bon choix peut être de renoncer au branchement.
Pour une première offre d'agence IA, préfère un processus limité et observable. Le guide créer une agence IA sans expérience permet de cadrer le service sans vendre une automatisation universelle.
Audit des accès en 30 minutes : la méthode pas à pas
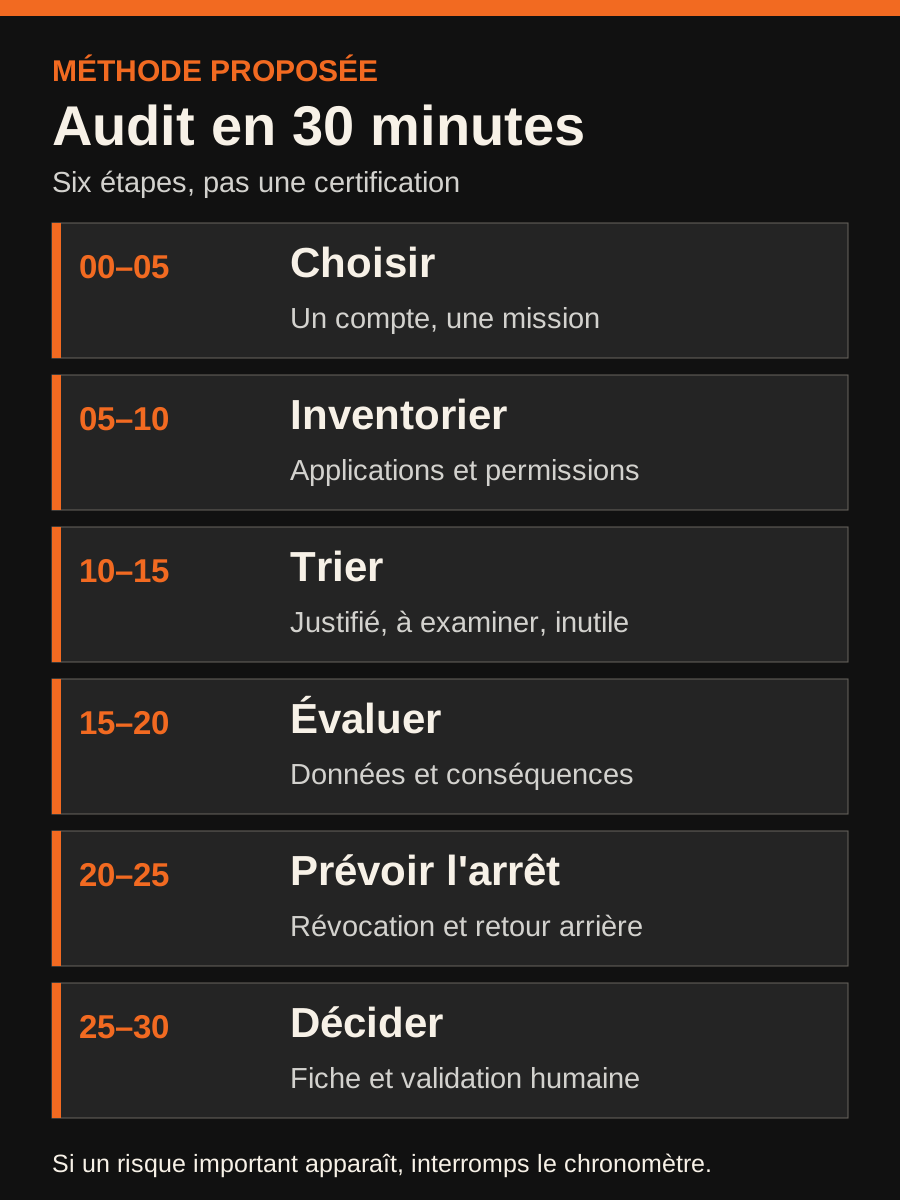
Prends une feuille ou un tableau local. Tu vas examiner les connexions existantes, pas installer une nouvelle application. Les durées ci-dessous sont un cadre de travail proposé, pas une performance mesurée. Si tu découvres une anomalie importante, arrête le chronomètre.
Minutes 0 à 5 : choisir un compte et une mission
Note le compte utilisé pour ton activité, puis la mission envisagée. Exemple : « Préparer un brouillon de réponse à une demande de devis ». N'inscris aucun mot de passe, jeton ou donnée client dans ton tableau.
Décris le résultat attendu en une phrase : « À partir d'une demande fictive, obtenir un brouillon fidèle que je valide avant tout envoi. » Tu viens de définir un premier critère d'acceptation. Sans cette phrase, il est difficile de savoir quelles permissions sont nécessaires.
Minutes 5 à 10 : inventorier les applications autorisées
Ouvre les réglages de sécurité du fournisseur depuis son interface officielle. Pour Google, utilise le contrôle de sécurité et la rubrique des applications liées. Vérifie les appareils actifs et les applications qui disposent d'un accès aux données du compte.
Dans ton tableau, consigne uniquement : nom de l'application, usage prévu, type d'accès, compte concerné, responsable et date de vérification. N'y copie pas de jetons, de captures contenant des informations personnelles ou de secrets techniques.
Minutes 10 à 15 : distinguer nécessaire, excessif et inconnu
Pour chaque connexion, demande-toi si tu l'utilises encore. Ensuite, compare ses permissions à la tâche prévue. Une application servant à afficher des disponibilités a-t-elle besoin de supprimer des événements ? Si oui, pourquoi ?
Classe les accès en trois états : justifié, à examiner ou inutile confirmé. N'invente pas un score de risque. Le but est de documenter une décision.
Ne révoque pas aveuglément une intégration active : elle peut alimenter une sauvegarde, une synchronisation ou une opération client. Identifie le propriétaire et la dépendance avant toute suppression.
Minutes 15 à 20 : examiner les données et les conséquences
Pose quatre questions : quelles informations entrent dans l'outil ? Où peuvent-elles être envoyées ? Qui peut les consulter ? Que se passe-t-il si l'automatisation se trompe ?
La CNIL et le Conseil de l'IA et du Numérique expliquent, dans une note publiée le 20 juillet 2026, que les agents connectés à plusieurs services peuvent multiplier les flux de données personnelles et compliquer la répartition des responsabilités. Leur analyse porte sur l'IA agentique en général, pas sur une application précise.
Pour une mission simple, réduis d'abord les données traitées. Utilise des exemples fictifs, un dossier d'essai et des droits limités lorsque l'outil les propose. Si tu ne peux pas déterminer où vont les informations, ne branche pas un compte client.
Minutes 20 à 25 : prévoir un arrêt et un retour arrière
Avant d'activer quoi que ce soit, identifie le bouton de désactivation, la procédure de retrait d'accès et la personne capable d'intervenir. Prévois ce qui se passe si le service tombe en panne : réponse manuelle, file d'attente ou arrêt complet.
Une révocation empêche les nouveaux accès associés à cette autorisation, mais elle ne supprime pas nécessairement les copies déjà obtenues par un tiers. L'aide Google le rappelle explicitement. Il faut distinguer « couper la connexion » et « demander la suppression des données conservées ».
Pour les données sensibles ou les actions irréversibles, le plan de retour arrière doit être revu avant le test.
Minutes 25 à 30 : rédiger la fiche de décision
Termine par six lignes : mission, outil envisagé, données nécessaires, droits demandés, validation humaine et condition d'arrêt. Ajoute une date de prochaine revue, sans prétendre qu'une vérification unique suffit pour toujours.
Exemple fictif : « Mission : préparer un brouillon de réponse. Données : messages de test inventés. Droits : aucun accès à la boîte réelle. Validation : lecture humaine avant envoi. Arrêt : résultat inexact ou information inventée. »
Cette fiche devient ton livrable du jour. Elle peut servir à comparer plusieurs solutions sans multiplier les essais ni exposer des données réelles.
Pourquoi ça marche : tu réduis les inconnues avant le coût
Une automatisation peut échouer de deux façons : elle produit un mauvais résultat, ou elle agit au mauvais endroit. Tester le résultat avec des données fictives aide à détecter la première catégorie. Limiter les permissions et documenter les connexions réduit l'exposition à la seconde.
Le principe n'est pas de supprimer tout risque. C'est de comprendre ce que tu autorises, de vérifier ce qui sort de l'outil et de pouvoir arrêter le processus. Tu avances par petites étapes plutôt que confier d'emblée ton activité à un système mal compris.
Cette logique rejoint celle d'un MVP no-code construit par étapes : prouver le parcours principal avant d'ajouter les intégrations. Une démonstration manuelle, si elle répond à un besoin réel, vaut mieux qu'un assemblage impressionnant mais impossible à contrôler.
Si tu souhaites vendre une prestation d'automatisation, tu pourras expliquer ce que tu livres, ce que tu ne fais pas et ce que le client devra valider. Une limite explicite renforce la clarté de l'offre ; elle ne garantit pas une vente.
Cas pratique fictif : un artisan veut traiter ses demandes
Imagine un artisan fictif qui reçoit des demandes de rendez-vous et de devis. Il pense connecter une IA à sa messagerie et à son agenda pour répondre automatiquement. Le problème apparent est le temps passé à trier les messages.
En entretien, tu découvres que certaines demandes manquent de détails, que d'autres concernent des interventions urgentes et que les tarifs dépendent d'une visite. Un envoi automatique pourrait promettre une disponibilité ou un prix que personne n'a validé.
Tu proposes un pilote plus étroit : dix demandes entièrement fictives, classées selon des catégories définies avec l'artisan. L'outil prépare un brouillon et signale les informations manquantes. Aucun e-mail réel n'est lu, aucun message n'est envoyé et aucun calendrier de production n'est modifié.
La validation consiste à comparer chaque brouillon au message initial et aux règles écrites par l'artisan. Une information absente doit rester une question, pas devenir une affirmation. Si le résultat est utile, vous pourrez examiner plus tard les permissions et les contrats nécessaires à un essai réel.
Ce scénario ne prouve ni économie de temps ni revenu. Il illustre une manière de tester la valeur avant de connecter des comptes. Pour transformer le pilote en prestation, consulte comment calculer le prix d'un service en intégrant cadrage, contrôle et corrections.
Erreurs courantes : les raccourcis qui fragilisent le projet
Tout connecter dès le premier jour. Une suite de permissions étendues complique le diagnostic. Commence par le minimum nécessaire, et parfois par aucun accès réel.
Confondre connexion et identification. « Se connecter avec Google » n'implique pas toujours les mêmes droits qu'une application autorisée à gérer Gmail ou le calendrier. Lis les permissions demandées.
Copier des données clients pour tester. Une démonstration peut fonctionner avec des données fictives. Si des données personnelles deviennent nécessaires, vérifie le cadre applicable avant de poursuivre.
Laisser une application oubliée active. Un test terminé doit inclure la revue de ses connexions. L'inventaire des accès fait partie du travail.
Révoquer sans vérifier les dépendances. Couper un outil encore utilisé peut interrompre une opération importante. Confirme son usage et le plan de remplacement.
Confondre révocation et effacement des copies. Retirer une autorisation ne garantit pas que le fournisseur tiers a effacé ce qu'il avait déjà reçu.
Donner à un agent le droit d'envoyer directement. Une réponse mal formulée peut engager la relation avec un client. Garde une validation humaine pour le premier pilote.
Promettre une conformité automatique. Un tableau de permissions ne constitue ni un audit de cybersécurité ni une analyse juridique complète. Le guide créer un assistant RGPD pour TPE rappelle l'importance des limites.
Transformer l'audit en mission de service testable
Un indépendant peut proposer un accompagnement limité : inventorier avec le client les applications connectées, expliquer les types de permissions visibles, documenter les usages et préparer une feuille de décision. Cela ne doit pas être vendu comme une certification de sécurité ou une garantie de conformité.
Définis un périmètre vérifiable : un compte, un processus, une séance d'inventaire, une fiche de synthèse et une liste de questions à transmettre à un responsable compétent. Le client conserve le contrôle de ses identifiants et effectue lui-même les actions sensibles.
Ne demande jamais à recevoir des mots de passe par e-mail. Ne réclame pas un accès administrateur si une démonstration suffit. Ne stocke pas les captures ou les informations personnelles sans raison documentée.
Avant de chercher des clients, vérifie que ce service répond à une difficulté réelle. Le guide valider une idée de business t'aidera à poser des questions sur les situations vécues, plutôt que sur l'intérêt abstrait pour l'IA.
Comment l'appliquer dès aujourd'hui sans surcharge
Ouvre un document vierge et écris le nom d'une seule tâche que tu aimerais simplifier. À côté, note les applications qu'elle touche. S'il y en a quatre, demande-toi si une version manuelle avec des données fictives pourrait suffire à valider le besoin.
Choisis ensuite une permission difficile à expliquer. Consulte l'aide officielle du fournisseur et consigne ce que tu as compris. Si l'information manque, écris « à vérifier » et reporte la connexion.
Enfin, prépare un test dont tu peux contrôler chaque résultat. Une liste de cinq messages fictifs et un brouillon relu manuellement peuvent montrer si l'automatisation apporte quelque chose. Ces quantités sont des exemples de méthode, pas des seuils scientifiques.
Si tu envisages de vendre cette mission, ne commence pas par une campagne de messages identiques. Le guide trouver ses premiers clients freelance aide à cibler des personnes concernées sans spam.
FAQ : permissions, IA et automatisation
Faut-il connecter Gmail à une IA pour tester une automatisation ?
Non. Tu peux commencer avec des messages fictifs copiés dans un environnement de test. Une connexion réelle ne devient pertinente que si le besoin, les permissions et les contrôles sont compris.
Une application peut-elle modifier mes données Google ?
Oui, si tu lui accordes des permissions qui l'autorisent à gérer certaines données. Les droits exacts dépendent du service et de la demande d'autorisation. Vérifie-les avant de confirmer.
Retirer l'accès supprime-t-il les données déjà copiées ?
Pas nécessairement. La révocation coupe l'accès futur associé à l'autorisation, mais une application peut avoir conservé des copies. Il peut être nécessaire de demander leur suppression au fournisseur.
Trente minutes suffisent-elles pour sécuriser une entreprise ?
Non. Cette méthode permet un premier inventaire et une décision de test. Elle ne remplace ni une analyse de sécurité ni les obligations de protection des données.
Quelle automatisation choisir pour une première mission ?
Choisis une tâche répétitive avec un résultat facile à vérifier, des données fictives ou non sensibles et une validation humaine avant toute action externe.
Conclusion : commence par les accès, pas par les promesses
La question n'est pas de savoir combien d'applications tu peux connecter. C'est de choisir une tâche utile, de comprendre les permissions nécessaires et de garder la main sur le résultat. Le rappel de Google du 30 octobre 2026 donne un point de départ ; les travaux de la CNIL expliquent pourquoi les agents interconnectés demandent davantage de vigilance.
Fais l'inventaire d'un compte, écris une fiche de décision et teste une action réversible. Pour transformer cette idée en parcours de travail, explore DO TO DAY et choisis une mission à avancer étape par étape.
Ressources complémentaires
- Google, « See who has access to your Gmail inbox in 2 minutes », publié le 30 octobre 2026.
- Google Account Help, « Share some access to your Google Account data with apps from other developers », documentation consultée le 2 novembre 2026, date de publication non indiquée.
- CNIL et CIANum, « IA agentique et données personnelles », publié le 20 juillet 2026.
Sources et limites
Méthode d'inventaire non certifiante, sans audit juridique ni sécurité approfondie ; scénarios et exemples chiffrés fictifs, aucune garantie de résultat.
- Google — See who has access to your Gmail inbox in 2 minutes (30 octobre 2026)
- Google Account Help — Share some access to your Google Account data with apps from other developers (date non indiquée)
- CNIL et CIANum — IA agentique et données personnelles (20 juillet 2026)
Passer à l’action
Transforme ta lecture en prochaine étape.
La mission Agence IA de DO TO DAY t’aide à choisir un cas d’usage, cadrer une offre pilote et préparer ta prospection, étape par étape.
Commencer gratuitementBêta gratuite. Les résultats dépendent du projet et de son exécution.