Agents IA et méthodes
Mettre à jour les skills IA sans perdre le contrôle
Publié le
Une compétence IA peut changer sans que tu voies immédiatement ses effets. Apprends à vérifier sa provenance, ses accès et son comportement avant de l'utiliser pour un client.
Pourquoi mettre à jour un agent IA demande une méthode
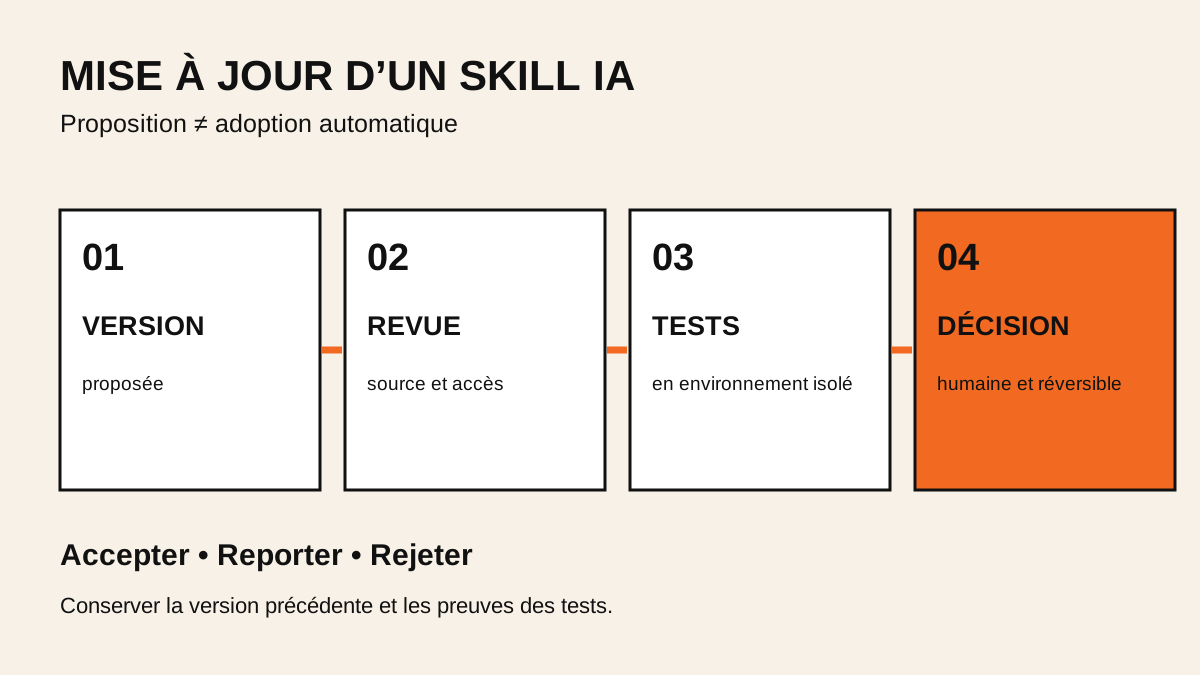
Tu as trouvé une compétence pour ton assistant IA. Elle promet de préparer des devis, de résumer des réunions ou de classer les demandes clients. Tu l'installes, elle fonctionne, puis tu passes à autre chose. Quelques semaines plus tard, une nouvelle version arrive. Faut-il l'adopter immédiatement ? Attendre ? Tout relire ? Et comment vérifier qu'elle ne change pas le comportement de ton assistant ?
Le problème devient concret lorsque les agents utilisent des prompts partagés, des fichiers d'instructions et des compétences provenant de dépôts externes. Une modification peut améliorer un résultat, mais aussi changer les permissions, le format des sorties ou les données manipulées. Le risque n'est pas seulement un programme malveillant. Une instruction anodine peut produire une réponse moins fiable ou une action non souhaitée.
Le 3 novembre 2026, GitHub a annoncé que Dependabot prenait en charge les mises à jour de versions pour Agent Package Manager, ou APM. Selon l'annonce officielle, l'outil peut proposer des pull requests pour certaines dépendances Git déclarées dans apm.yml et régénérer apm.lock.yaml lorsqu'il existe. Ce support concerne les mises à jour de versions, pas les mises à jour de sécurité.
Pour un indépendant ou une petite agence, la bonne question n'est donc pas « comment tout automatiser ? », mais « comment accepter une modification sans perdre le contrôle du travail réalisé pour mon client ? ». Voici une méthode qui commence avec un simple tableau et reste utile si tu adoptes plus tard un gestionnaire de dépendances.
Ce que change réellement la nouveauté GitHub
Un agent peut recevoir des instructions permanentes, des compétences spécialisées, des exemples et des outils. Une compétence n'est pas nécessairement un logiciel autonome. Elle peut être un ensemble de fichiers qui orientent la façon de répondre, d'appeler un outil ou de produire un document. Sa provenance compte donc autant que son apparence.
L'annonce du 3 novembre décrit une intégration précise : Dependabot détecte certaines dépendances Git prises en charge, ouvre des propositions de mise à jour et actualise éventuellement un fichier de verrouillage. Cela ne signifie ni que toutes les compétences sont compatibles, ni que les modifications sont sûres, ni que les mises à jour doivent être fusionnées automatiquement.
La documentation de configuration Dependabot présente le principe des écosystèmes et des calendriers. Avant de copier un exemple, vérifie qu'il correspond bien à la version de ton gestionnaire. Les configurations ne sont pas interchangeables.
Une pull request automatique indique qu'une nouvelle version est proposée. Elle ne prouve pas que la compétence est utile, qu'elle respecte sa licence ou qu'elle conserve le comportement précédent. Ne confonds pas non plus version récente et meilleure version : une mise à jour peut corriger un défaut, ajouter une fonctionnalité ou casser un format essentiel.
Cette nouveauté montre que les assistants deviennent des assemblages de composants réutilisables. Leur entretien ressemble davantage à celui d'une application qu'à celui d'une conversation. Tu peux profiter de cette modularité sans transformer ton premier projet en usine à gaz.
Commencer par un inventaire minuscule
Avant de chercher un outil sophistiqué, note les composants que ton agent utilise vraiment. Limite-toi aux compétences actives dans un processus précis. Un catalogue de centaines de ressources inutilisées ne doit pas devenir ta première tâche.
Pour chaque élément, indique son nom, son rôle, son origine, sa version ou son identifiant de commit, sa licence si elle est pertinente, la personne responsable et les données accessibles. Ajoute un lien vers le dépôt d'origine. Si tu ignores une information, écris « non vérifié » plutôt que de remplir la case au hasard.
Supposons que tu construises un assistant pour préparer les réponses d'un atelier de réparation. Il utilise une compétence de reformulation, un modèle de message et un outil de consultation d'un tableau de demandes. Ton inventaire contient trois lignes. C'est suffisant pour commencer.
Distingue les composants internes des ressources externes. Les premiers demandent une revue de qualité. Les secondes exigent aussi un contrôle de provenance et de conditions d'utilisation. Si une ressource ne possède aucune source identifiable, évite de l'installer sur un environnement contenant des données clients.
Cette démarche rappelle celle utilisée pour valider une idée de business : avant d'investir dans une solution, tu identifies les faits et les hypothèses. Ici, l'hypothèse est simple : cette compétence améliore-t-elle réellement une tâche définie ?
La méthode SOURCE pour examiner une mise à jour
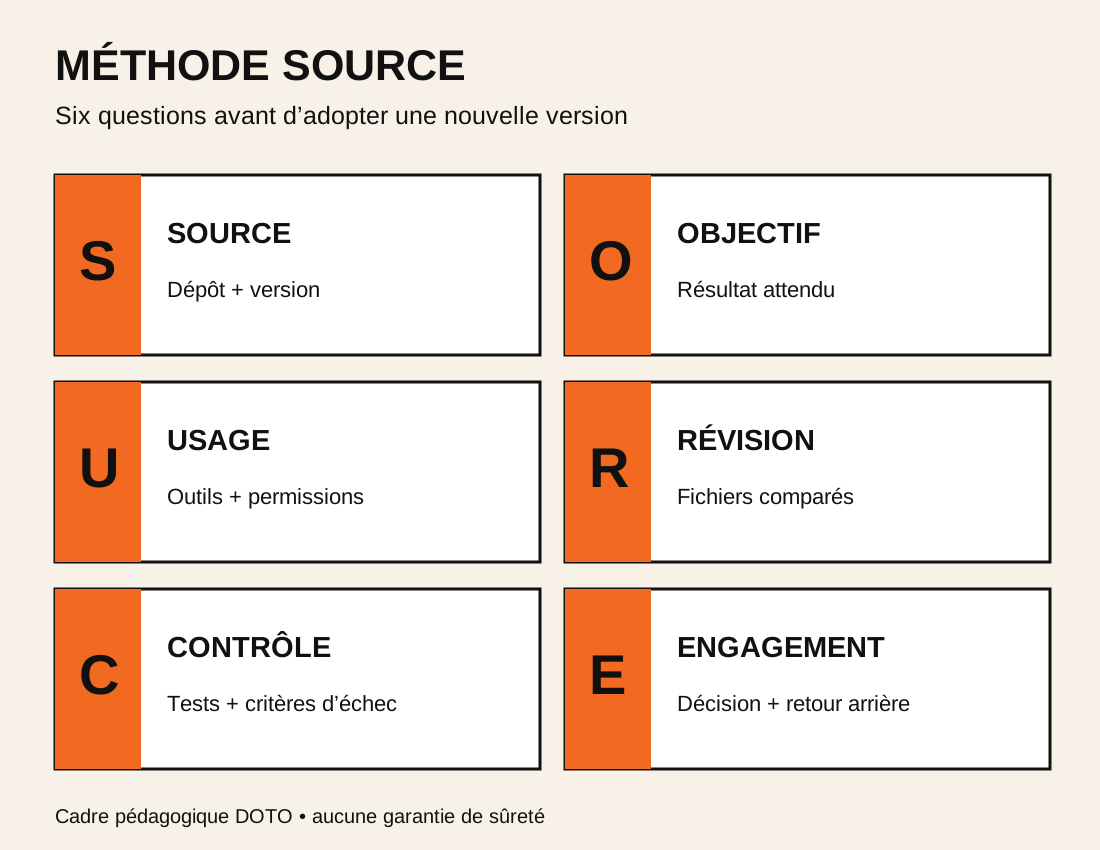
SOURCE est une grille éditoriale de décision, pas un standard de cybersécurité. Elle impose une preuve courte pour chaque question avant de changer un agent en service.
| Étape | Question | Preuve minimale |
|---|---|---|
| S, Source | D'où vient la modification ? | Dépôt et version identifiables |
| O, Objectif | Quel problème corrige-t-elle ? | Résultat attendu en une phrase |
| U, Usage | Quels accès utilise-t-elle ? | Entrées, outils et permissions |
| R, Révision | Que contient le changement ? | Fichiers comparés |
| C, Contrôle | Quels tests doivent réussir ? | Scénarios et critères d'échec |
| E, Engagement | Qui autorise l'adoption ? | Décision et retour arrière |
Source : vérifier la provenance
Deux dépôts peuvent afficher le même nom. Une présentation convaincante ne prouve pas qu'un fichier provient de l'auteur attendu. Pars du dépôt officiel, examine l'historique et repère la version exacte. Une licence autorisant la réutilisation ne garantit pas la qualité. À l'inverse, un projet utile n'est pas nécessairement réutilisable commercialement.
Objectif : écrire l'amélioration attendue
« Nouvelle version disponible » n'est pas un objectif. « Le compte rendu conserve désormais les décisions sous forme de tableau » en est un. Si tu ne peux pas expliquer l'intérêt de la modification, elle peut attendre. Tu ne construis pas une activité en accumulant les nouveautés.
Usage : cartographier les accès
Une compétence qui reformule un texte fictif ne présente pas le même risque qu'un agent autorisé à lire une boîte mail. Note les données reçues, les outils accessibles, les actions possibles et les limites. Pour un premier essai, utilise des exemples fictifs dans un environnement isolé.
Révision : comparer les fichiers
Lis les fichiers modifiés plutôt que de te fier au titre de la mise à jour. Cherche les nouvelles instructions, les appels réseau, les permissions supplémentaires et les différences de format. Remplacer « proposer un brouillon » par « envoyer une réponse » change la responsabilité de l'agent, même sans nouveau code.
Contrôle : tester le comportement
Prépare quelques scénarios reproductibles avant de changer de version. Conserve l'entrée, le résultat attendu et les critères d'échec. Teste une demande ordinaire, une demande ambiguë et une situation exigeant une intervention humaine. Compare avec la version précédente. Un texte plus élégant ne compense pas une information inventée.
Engagement : décider et revenir en arrière
Note la date, la version acceptée, les tests, les problèmes connus et le responsable. Conserve un moyen de revenir au dernier état fonctionnel. Tu peux accepter, reporter ou rejeter. Reporter est parfois la décision la plus rationnelle lorsque les effets restent mal compris.
Cas pratique fictif : un assistant de devis
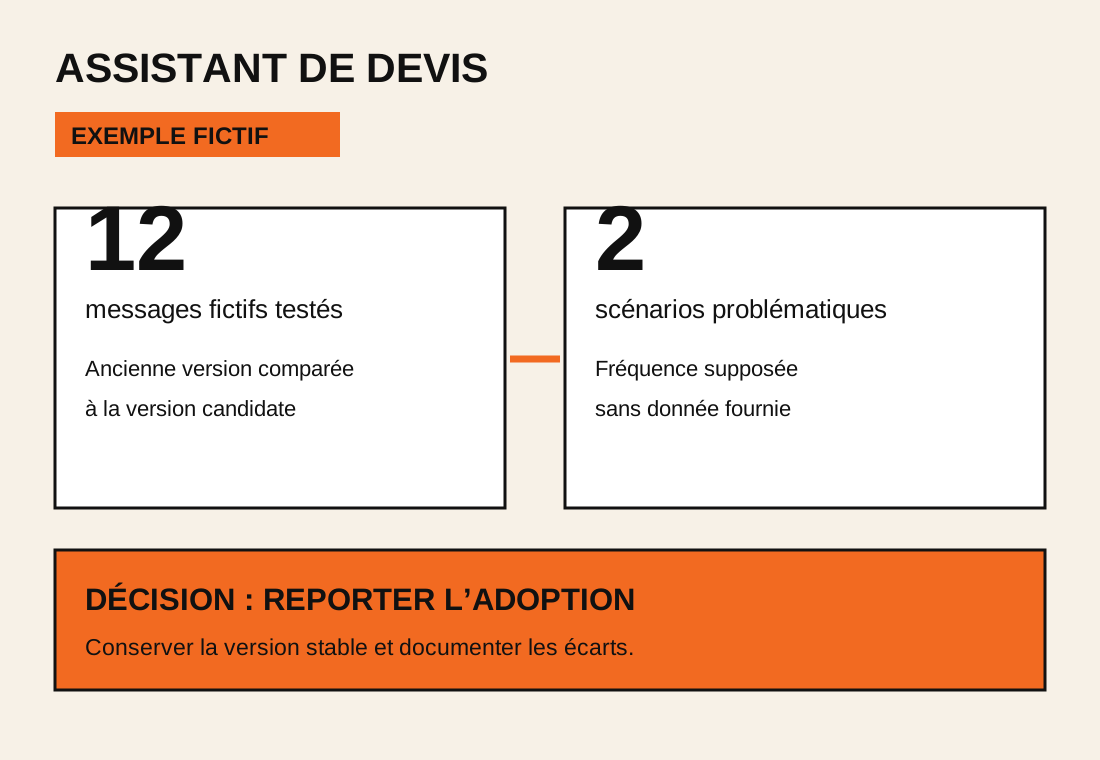
Imagine Samir, indépendant qui prépare un assistant pour une entreprise de nettoyage. Le système reçoit des demandes fictives et propose un brouillon de devis à relire. Il ne calcule pas seul le prix définitif et n'envoie aucun document au prospect.
Samir utilise une compétence externe pour extraire la surface, le type de prestation et la date souhaitée. Une nouvelle version promet une meilleure reconnaissance des demandes complexes. Il pourrait cliquer sur « mettre à jour ». Il choisit plutôt de suivre SOURCE.
Il vérifie le dépôt et la version, puis lit les modifications. Il découvre que le nouveau prompt propose parfois une durée d'intervention lorsque le message ne la mentionne pas. C'est gênant : une durée inventée pourrait influencer un devis. Il inscrit donc une règle de test : lorsqu'une donnée manque, le brouillon doit signaler « à confirmer ».
Pour le test, il prépare douze messages entièrement fictifs. Ce nombre est un choix pédagogique, pas un seuil statistique. Certains contiennent toutes les informations ; d'autres sont incomplets ou contradictoires. Il note les résultats de l'ancienne version et ceux de la nouvelle.
La nouvelle version extrait mieux certains champs, mais suppose une fréquence de nettoyage dans deux scénarios fictifs. Samir ne conclut pas que l'outil est inutilisable partout. Il constate qu'il ne satisfait pas son critère pour ce processus. Il reporte l'adoption et documente les cas problématiques.
Le lendemain, il continue avec la version précédente. Aucun client réel n'a été exposé. Le résultat utile n'est pas une fonctionnalité supplémentaire : c'est une décision étayée. S'il souhaite vendre le service, il doit encore calculer son prix de prestation et vérifier la demande. La qualité technique ne prouve pas qu'une entreprise achètera l'offre.
Pourquoi ça marche
La méthode réduit le nombre de décisions simultanées. Au lieu de choisir entre toutes les nouveautés, tu examines un composant, un usage et une version. Tu évites la dispersion qui accompagne souvent les projets IA.
Elle sépare trois preuves : la provenance, la compatibilité et l'utilité. Une source officielle peut proposer un changement légitime qui ne convient pas à ton besoin. Un test réussi sur une démonstration ne prouve pas que l'agent est prêt pour les cas limites. Et une amélioration réelle ne justifie pas forcément le coût de migration.
Elle rend aussi les erreurs visibles. Sans scénario de référence, tu risques de découvrir un problème plusieurs semaines après l'installation. Avec quelques cas reproductibles, tu peux expliquer ce qui a changé et pourquoi tu as choisi d'accepter ou non la nouvelle version.
Cette rigueur peut faciliter la discussion commerciale : un client comprend mieux une prestation qui précise ses limites, ses validations et son suivi. Elle ne garantit ni l'absence d'incident ni un chiffre d'affaires. Elle donne simplement un cadre plus solide pour travailler.
Comment l'appliquer dès aujourd'hui
Consacre une séance courte à une seule compétence utilisée dans ton projet. Écris la tâche qu'elle accomplit, puis retrouve sa source. Si elle ne sert à aucun parcours réel, ne passe pas la journée à la mettre à jour.
Crée un tableau avec les six colonnes SOURCE. Remplis ce que tu sais et signale les informations manquantes. Prépare trois à cinq exemples fictifs correspondant à des situations fréquentes. Conserve les sorties de la version actuelle.
Examine la version candidate, compare les fichiers et répète les tests. Note les différences observables, même lorsqu'elles semblent mineures. Si tu disposes d'un environnement de prévisualisation, utilise-le. Sinon, reste sur une simulation sans données sensibles.
Termine par une décision écrite : accepter, reporter ou rejeter. Ajoute une prochaine action et une date de réexamen. Une seule décision claire vaut mieux qu'une longue liste de composants « à regarder ».
Si tu n'as encore aucun agent, choisis d'abord un processus répétitif et rédige sa procédure humaine. Tu pourras ensuite choisir une idée de business adaptée ou explorer une mission Agence IA. Une automatisation n'est intéressante que lorsqu'elle sert une tâche comprise.
Prompt de contrôle réutilisable
Ce prompt organise une revue, mais ne remplace pas la lecture des fichiers. Si l'assistant affirme qu'une permission n'a pas changé, vérifie l'affirmation dans le contenu réel.
Erreurs courantes
La première erreur consiste à installer toutes les mises à jour automatiquement. Cette stratégie devient fragile lorsque des instructions déterminent des actions sur des données ou des outils externes. Garde une validation avant adoption pour les processus importants.
La deuxième est de confondre mise à jour de version et correction de sécurité. L'annonce GitHub du 3 novembre précise que l'intégration APM décrite ne couvre pas les mises à jour de sécurité. Ne présente pas une PR Dependabot comme un audit complet.
La troisième est de tester uniquement le scénario idéal. Un agent peut échouer lorsqu'une demande est incomplète, contient plusieurs intentions ou exige une décision humaine. Prévois des cas limites.
La quatrième est d'oublier les droits d'utilisation. Un dépôt public n'est pas automatiquement libre de toute condition. Vérifie les licences, les restrictions éventuelles et la provenance avant une intégration commerciale.
La cinquième est d'accumuler des compétences avant de trouver un problème client. Un assistant doté de cinquante capacités inutilisées n'est pas forcément meilleur qu'un outil accomplissant une tâche précise. Commence par trouver des premiers clients sans publicité et comprendre leurs besoins.
La sixième est de ne pas conserver de version stable. Sans référence, tu ne peux pas attribuer clairement une régression à une mise à jour. Conserve les fichiers, identifiants et tests nécessaires pour reproduire le dernier état validé.
Transformer cette méthode en prestation limitée
Tu peux proposer un service de revue des compétences et instructions utilisées par une petite équipe. Le livrable ne doit pas promettre une sécurité absolue. Il peut comprendre un inventaire, une analyse de provenance, une comparaison de versions, des tests documentés et un plan de suivi.
Choisis une cible concrète : agence de communication, cabinet de conseil ou entreprise utilisant un assistant pour des tâches administratives. Demande quel processus leur coûte du temps et quelles erreurs seraient gênantes. Ne vends pas un audit technique approfondi si tu n'en possèdes pas les compétences.
Une offre pilote peut porter sur un seul agent et quelques composants. Précise les accès nécessaires, les exclusions, les responsabilités et les critères d'acceptation. Les données réelles restent hors du périmètre tant que leur traitement n'a pas été autorisé et cadré.
Tu peux préparer un business plan sans chiffres inventés pour comparer le temps de revue, les coûts éventuels et le prix envisagé. Le fait qu'une tâche soit techniquement possible ne démontre pas sa rentabilité. Valide l'intérêt auprès de personnes susceptibles de payer avant de construire une plateforme complète.
FAQ : mises à jour des compétences IA
Faut-il mettre à jour chaque skill dès sa sortie ?
Non. Examine son usage, sa provenance et les changements proposés. Teste la nouvelle version sur des exemples fictifs avant de l'adopter dans un processus important.
Dependabot vérifie-t-il la sécurité des compétences APM ?
Pas avec la fonctionnalité annoncée le 3 novembre 2026. GitHub précise qu'elle couvre les mises à jour de versions prises en charge, et non les mises à jour de sécurité.
Peut-on commencer sans outil payant ?
Oui. Un inventaire, des versions identifiées et des scénarios de test fictifs permettent de préparer une revue manuelle. L'automatisation peut venir ensuite.
Combien de tests faut-il prévoir ?
Il n'existe pas de nombre universel. Commence par les tâches critiques, les entrées incomplètes et les situations exigeant une intervention humaine, puis enrichis les tests.
Une compétence open source peut-elle être vendue dans un service ?
Cela dépend de sa licence et des conditions applicables. Vérifie les droits de réutilisation et les obligations éventuelles avant toute intégration commerciale.
Ressources complémentaires et prochaine étape
Lis l'annonce officielle de GitHub sur APM pour comprendre précisément ce que Dependabot prend en charge. Consulte la documentation de configuration avant de modifier un dépôt. La documentation sur les pull requests aide à distinguer proposition, revue et intégration.
Pour aujourd'hui, ne cherche pas à automatiser tout ton environnement. Choisis une compétence, écris son rôle, vérifie sa source et prépare un test. Cette petite action t'apprendra davantage qu'une collection de nouveautés installées sans contrôle.
Sur DO TO DAY, tu peux explorer les modèles de business et choisir un parcours guidé pour avancer étape par étape. L'objectif n'est pas de multiplier les outils : c'est de transformer une idée en prochaine action vérifiable.
Sources et limites
Cas pratique entièrement fictif. La prise en charge APM annoncée concerne les versions, pas les mises à jour de sécurité. Aucune garantie de sûreté ou de résultat commercial.
- GitHub Changelog — Dependabot version updates support Agent Package Manager
- GitHub Docs — Dependabot options reference
- GitHub Docs — Pull requests
Passer à l’action
Transforme ta lecture en prochaine étape.
La mission Agence IA de DO TO DAY t’aide à choisir un cas d’usage, cadrer une offre pilote et préparer ta prospection, étape par étape.
Commencer gratuitementBêta gratuite. Les résultats dépendent du projet et de son exécution.