Sécurité et premiers clients
Cybersécurité freelance : 30 minutes avant ton premier client
Publié le
Ton premier client t'envoie un document, un accès ou un acompte. Avant de foncer, prends trente minutes pour éviter les erreurs qui peuvent mettre sa confiance et ton activité en difficulté.
Avant de commencer : pourquoi trente minutes peuvent changer la suite
Tu as trouvé un premier client. Peut-être qu'il veut un site vitrine, une automatisation, des publications ou un tableau de suivi. La tentation est simple : ouvrir son dossier, demander les identifiants et commencer immédiatement. Pourtant, la façon dont tu récupères les fichiers, les accès et les informations de paiement fait déjà partie de ta prestation.
Le 3 novembre 2026, le Tour France Num prévoit à Arles un atelier consacré à la cybersécurité des petites entreprises, de 15 h à 16 h. L'annonce a été publiée le 19 octobre puis actualisée le 2 novembre. Ce programme ne prouve pas ce qui a été dit pendant l'atelier : il montre seulement que le sujet figure parmi les préoccupations pratiques proposées aux TPE et PME. Voir le programme officiel.
La bonne question n'est pas « suis-je parfaitement sécurisé ? ». Une sécurité parfaite n'existe pas. Demande-toi plutôt : « quelles erreurs évidentes puis-je éviter avant que le client m'envoie quelque chose d'important ? ». Cette checklist répond à cette question. Elle ne remplace ni un spécialiste ni une analyse adaptée aux données sensibles.
Le chronomètre de trente minutes est une proposition d'organisation, pas une norme officielle. Si une étape révèle un problème sérieux, arrête le compte à rebours et traite-le correctement. Le but est de protéger le travail, pas de gagner une course.
Les cinq risques à repérer avant le premier fichier
Un freelance débutant n'a pas forcément un service informatique. Il possède souvent un téléphone, un ordinateur, une messagerie, quelques comptes professionnels et une solution de stockage. Cette simplicité est pratique, mais elle peut cacher des dépendances : si la boîte mail tombe, qui peut encore accéder aux dossiers ? Si un mot de passe circule dans une conversation, comment le remplacer ? Si un client envoie un nouveau RIB, comment vérifier qu'il est authentique ?
Le premier risque est l'accès au mauvais endroit. Un client te transmet son mot de passe principal plutôt qu'un accès limité. Tu peux alors voir des informations sans rapport avec ta mission et devenir responsable d'une situation que tu n'avais pas anticipée.
Le deuxième est le compte mal protégé. Un même mot de passe utilisé sur plusieurs services augmente les conséquences possibles d'une compromission. L'ANSSI recommande des mots de passe distincts et l'authentification à deux facteurs lorsque c'est possible. Consulter ses dix règles d'or.
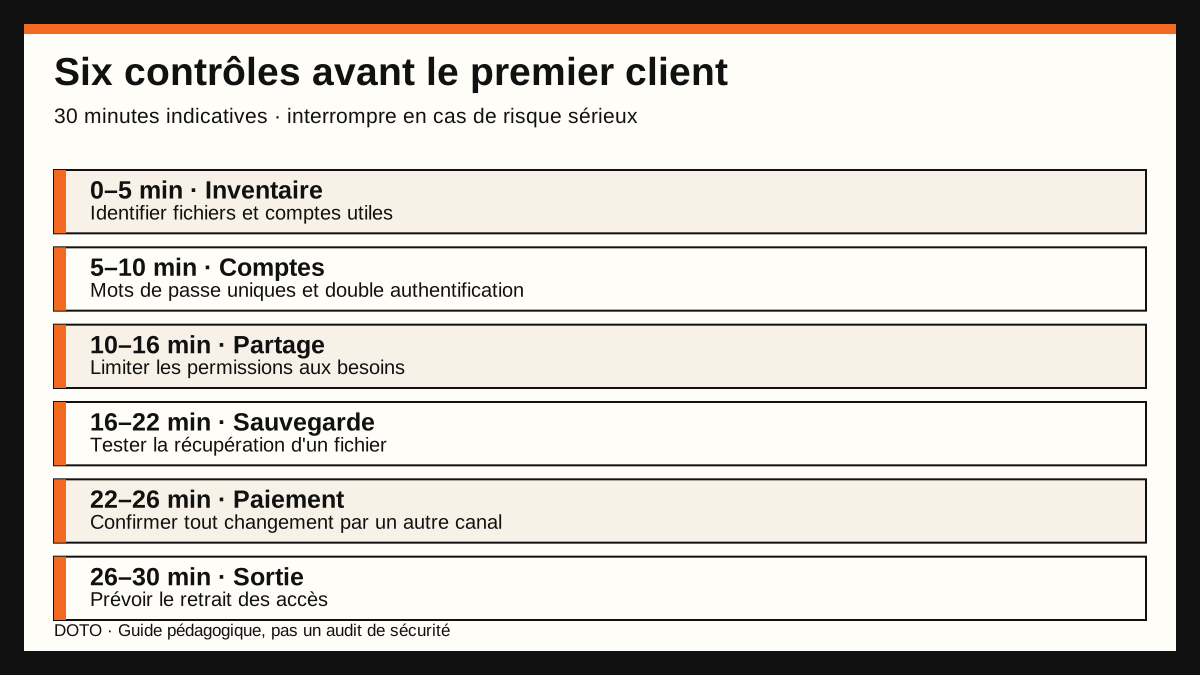
La checklist de trente minutes
Ce plan s'adresse à une petite prestation avec des outils courants. Il doit être adapté si tu manipules des données médicales, financières, des informations particulièrement sensibles ou des systèmes critiques.
| Temps indicatif | Vérification | Preuve à conserver |
|---|---|---|
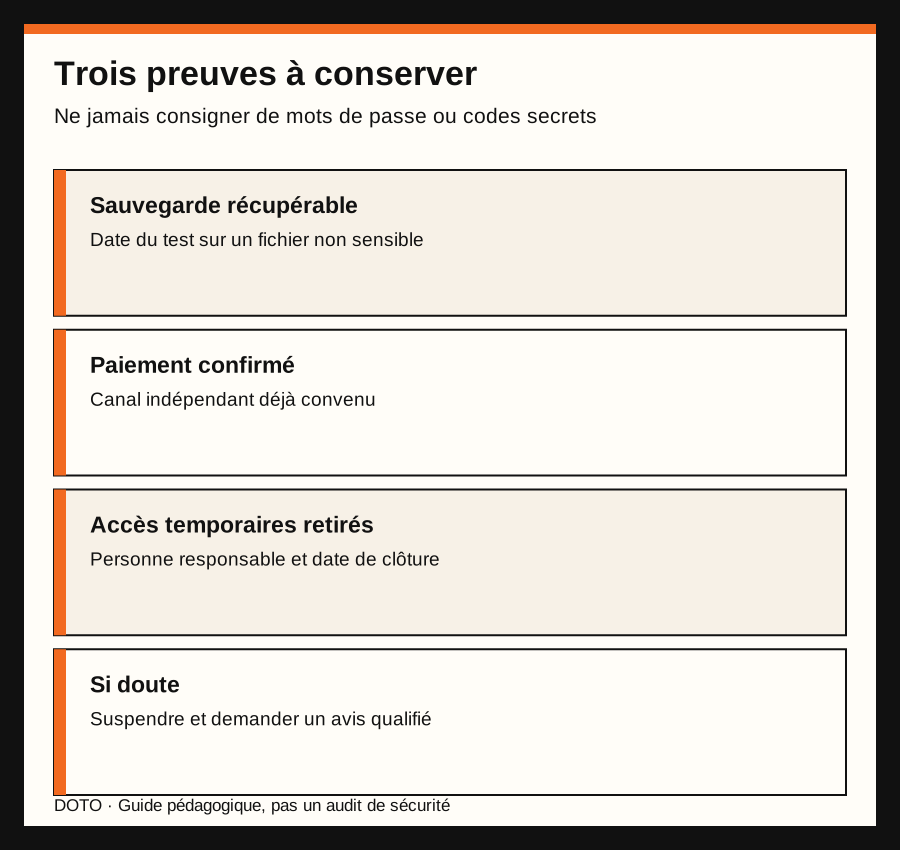
| 0 à 5 min | Identifier les comptes et les fichiers concernés | Liste courte des outils nécessaires |
| 5 à 10 min | Vérifier mots de passe et double authentification | Confirmation sans divulguer les codes |
| 10 à 16 min | Définir le partage et les permissions | Liste des accès limités |
| 16 à 22 min | Vérifier une sauvegarde récupérable | Date du dernier test de récupération |
| 22 à 26 min | Fixer une règle de validation des paiements | Canal de confirmation convenu |
| 26 à 30 min | Écrire la procédure de fin de mission | Mini-fiche de sortie |
Minutes 0 à 5 : dessine le trajet du travail
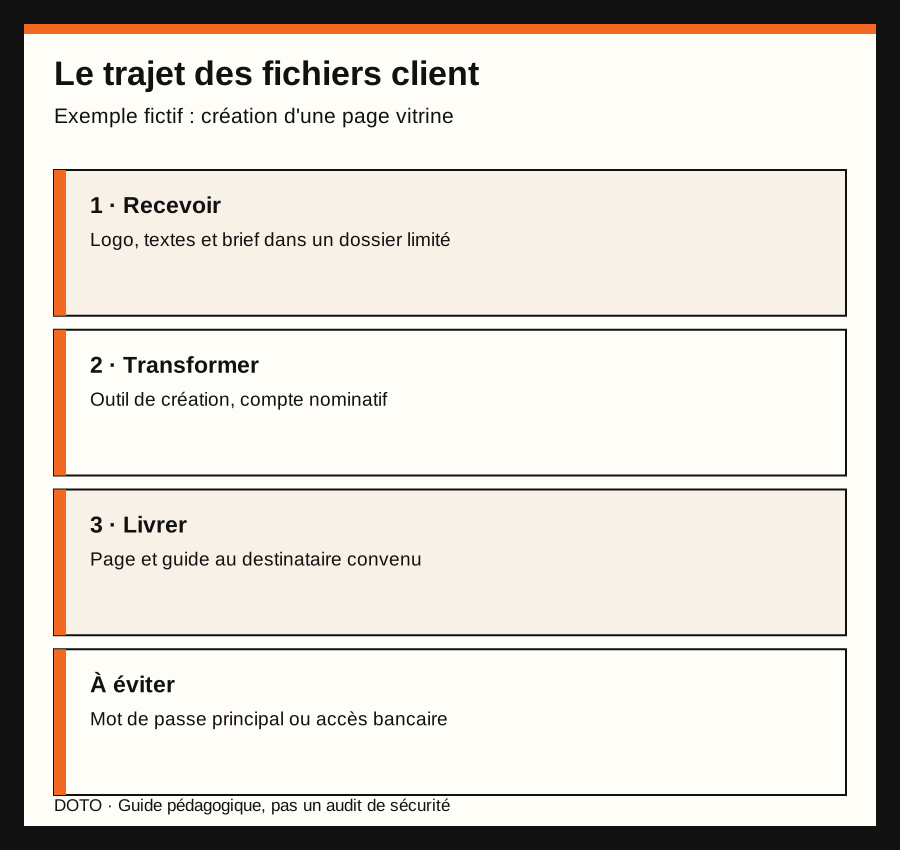
Écris trois colonnes : « je reçois », « je transforme », « je livre ». Dans la première, indique les éléments attendus : brief, images, identifiants limités, documents ou données. Dans la deuxième, note les outils que tu comptes utiliser. Dans la troisième, précise ce qui sera rendu et à qui.
Exemple fictif : tu crées une page de présentation pour une artisane. Tu reçois un logo et des textes ; tu travailles dans un éditeur ; tu livres une page et un guide de prise en main. Tu n'as pas besoin de son accès bancaire, de son adresse mail personnelle ou de la totalité de son espace de stockage.
Cette carte réduit les demandes excessives. Elle permet aussi de rédiger une offre plus claire, comme expliqué dans le guide sur le calcul du prix d'une prestation : un périmètre défini évite de confondre travail prévu et tâches ajoutées en cours de route.
Minutes 5 à 10 : protège les comptes essentiels
Commence par ta messagerie professionnelle, ton stockage et les outils de livraison. Active la double authentification quand elle est disponible. Utilise des mots de passe uniques, idéalement conservés dans un gestionnaire adapté. Ne copie jamais un code de secours dans un document partagé avec le client.
Si tu n'as pas le temps de tout revoir, protège d'abord les comptes qui permettent de réinitialiser les autres. La messagerie est souvent au centre de ce dispositif. Vérifie également les méthodes de récupération : une ancienne adresse inaccessible peut rendre une protection théorique inutilisable.
N'exige pas du client son mot de passe principal. Demande un rôle d'invité, un accès de collaborateur ou un partage limité, selon les fonctions réelles du service. Si aucun accès limité n'est possible, discute d'une autre méthode de travail plutôt que d'accepter automatiquement le risque.
Minutes 10 à 16 : partage le minimum nécessaire
Un lien « toute personne possédant l'URL peut modifier » n'est pas équivalent à un accès nominatif. Pour un fichier sensible, privilégie un partage avec les personnes autorisées et le niveau de permission nécessaire : lecture, commentaire ou modification.
Évite de dupliquer inutilement les données du client dans plusieurs services. Si un outil d'IA entre dans le parcours, vérifie ses conditions de traitement des données avant d'y coller des informations confidentielles. Un prompt pratique ne vaut pas autorisation de transmettre des données.
Note la personne qui accorde l'accès, le compte utilisé et la date prévue de retrait. Pas besoin d'un logiciel sophistiqué : un tableau privé peut suffire pour une petite mission. Ce suivi doit lui-même rester protégé.
Pourquoi ça marche : réduire les erreurs prévisibles
La méthode fonctionne comme une liste de contrôle avant un départ : elle ne garantit pas que tout se passera bien, mais elle évite d'oublier une étape connue lorsque l'attention est prise par le travail à livrer. Sa valeur vient surtout de la répétition et de la preuve.
Le lancement de la MalletteCyber Pro par Cybermalveillance.gouv.fr, publié le 25 juin 2026 puis actualisé le 9 juillet, suit une logique voisine : rendre les réflexes de sécurité accessibles aux petites structures à travers des supports pratiques. Découvrir la MalletteCyber Pro. Il ne faut pas confondre cette ressource officielle avec notre checklist, qui est une adaptation éditoriale pour une première prestation.
Trois mécanismes expliquent l'intérêt de cette démarche. D'abord, tu limites le nombre de comptes et de documents exposés. Ensuite, tu prépares la récupération si un outil ou un appareil cesse de fonctionner. Enfin, tu transformes les règles floues en décisions explicites entre toi et ton client.
Minutes 16 à 22 : une sauvegarde que tu peux récupérer
Avoir un dossier « sauvegarde » ne prouve pas que tu peux restaurer un fichier. Choisis un document de test non sensible. Vérifie qu'il existe une copie séparée, que tu sais où elle se trouve et que tu peux réellement la récupérer. Ne supprime pas l'original pour faire l'essai.
Demande-toi ce qui se passe si ton appareil est perdu. Les fichiers de la mission sont-ils accessibles depuis un autre équipement autorisé ? Les accès de récupération sont-ils disponibles sans exposer tes codes ? Si la réponse est non, tu as trouvé une action prioritaire.
Ne promets pas au client une sauvegarde permanente si tu ne peux pas la fournir. Décris précisément ce qui est conservé, où, pendant quelle durée et dans quelles limites. La conservation et la suppression des données doivent aussi respecter les obligations applicables à la mission.
Minutes 22 à 26 : vérifier les demandes de paiement
Les fraudes au faux RIB sont un problème concret pour les petites entreprises. Un message peut demander de remplacer les coordonnées bancaires d'un fournisseur ou d'un prestataire. Même si l'expéditeur paraît connu, vérifie toute modification sensible par un canal déjà établi, par exemple un numéro obtenu avant la demande.
Décide avec ton client d'une règle simple : aucun changement de coordonnées bancaires sur la seule base d'un courriel inattendu. Cette règle vaut dans les deux sens, lorsque tu paies un fournisseur comme lorsque ton client te règle.
Tu peux inscrire cette procédure dans ton document d'accueil client. Une phrase compréhensible vaut mieux qu'une politique de vingt pages que personne ne lit.
Minutes 26 à 30 : prévoir la sortie avant l'entrée
La fin de mission mérite autant d'attention que le démarrage. Prévois le retrait des accès temporaires, la remise des livrables, la restitution éventuelle des éléments fournis et la suppression des copies qui ne doivent plus être conservées. Certaines pièces peuvent devoir être conservées pour des raisons légales : ne promets donc pas une suppression totale sans avoir vérifié les obligations.
Un document de sortie peut contenir le nom du projet, la liste des livrables, les comptes auxquels tu as eu accès, la personne qui retire ces accès et les points encore ouverts. Il doit éviter d'inclure des mots de passe.
Cette anticipation aide aussi à cadrer le service que tu vends. Pour éviter de tout faire à la fois, commence par choisir une niche de business et définis un périmètre de prestation répétable. Une procédure simple sera plus facile à appliquer sur plusieurs missions.
Cas pratique fictif : une première prestation de site vitrine
Imaginons Nora, freelance débutante. Une petite entreprise lui commande une page de présentation. Le client propose d'envoyer son mot de passe de messagerie pour que Nora récupère les photos et les textes. Elle refuse poliment cette méthode et propose un dossier partagé limité aux documents utiles.
Nora vérifie ensuite sa propre messagerie, active la double authentification et teste la récupération d'un fichier de démonstration. Elle note que le client doit valider le contenu avant la mise en ligne et que les accès temporaires seront retirés après livraison.
Deux jours plus tard, elle reçoit un message indiquant un nouveau compte bancaire pour un paiement lié au projet. Elle ne suit pas directement les instructions du message. Elle contacte son interlocuteur via le canal déjà convenu et demande confirmation. Dans cet exemple fictif, le message était frauduleux. Il ne s'agit pas d'un témoignage réel ni d'une fréquence statistique.
Ce scénario illustre une chose : la cybersécurité n'est pas un service séparé de ton métier. Elle apparaît dans la collecte du brief, le partage des fichiers, la validation et la facturation. En revanche, tu ne dois pas te présenter comme expert en sécurité simplement parce que tu appliques quelques précautions.
Si tu cherches encore tes premières missions, commence par trouver tes premiers clients en freelance et garde cette checklist à portée de main dès qu'un échange devient concret.
Comment l'appliquer dès aujourd'hui sans te surcharger
Ouvre une note privée et écris le nom d'une seule prestation. Même si tu n'as pas encore de client, prends un projet fictif sans données personnelles. Liste les fichiers que tu demanderais, les outils que tu utiliserais et les accès indispensables.
Choisis ensuite trois actions vérifiables. Par exemple : activer la double authentification sur ta messagerie, créer un dossier de test avec permissions limitées, puis vérifier que tu peux récupérer une copie d'un fichier. Note ce qui a été fait et ce qui reste à résoudre.
Ne transforme pas ce premier exercice en chantier technique. Tu n'as pas besoin de déployer un système complexe, de multiplier les abonnements ou d'automatiser chaque étape. Si tu identifies un risque qui dépasse tes compétences, fais-le examiner par une personne qualifiée avant de manipuler des données réelles.
Tu peux intégrer cette vérification à la validation de ton idée de business : une offre n'est pas seulement désirable, elle doit aussi être livrable dans des conditions acceptables. Pour une activité de service, le temps consacré à ces contrôles doit être pris en compte dans ton organisation et ton prix.
Erreurs courantes à éviter
Première erreur : demander tous les accès « au cas où ». Un accès excessif augmente les risques et complique la fin de mission. Commence par le minimum et demande un complément seulement si une tâche le justifie.
Deuxième erreur : croire qu'un stockage en ligne suffit à garantir la récupération. Une synchronisation peut aussi propager une suppression ou une erreur. Vérifie les fonctions de restauration et les copies disponibles dans ton contexte.
Troisième erreur : envoyer des mots de passe dans une conversation ordinaire. Même si le client le propose, recherche un mécanisme d'accès adapté. Et si un secret a déjà été partagé de manière inappropriée, organise son remplacement plutôt que de faire comme si rien ne s'était passé.
Quatrième erreur : accepter une modification de coordonnées bancaires sans confirmation indépendante. La rapidité d'un message ne prouve pas son authenticité.
Cinquième erreur : promettre une conformité totale ou une protection absolue. Les règles de confidentialité, les contrats et les exigences sectorielles peuvent demander une analyse spécifique. Cette checklist n'est pas un certificat.
Sixième erreur : acheter une suite d'outils avant de connaître le problème. Une configuration simple, correctement utilisée, peut être préférable à un empilement de services mal compris. La sécurité est une pratique suivie, pas une collection d'icônes.
Une mini-fiche à copier dans ton dossier client
Voici un modèle court. Il ne contient aucun secret et peut être adapté à chaque mission.
| Question | Réponse à renseigner |
|---|---|
| Quels fichiers dois-je recevoir ? | Liste des documents strictement utiles |
| Quels outils traiteront ces fichiers ? | Noms et finalités des services |
| Qui peut accéder au dossier ? | Personnes autorisées et rôles |
| Comment récupérer le travail ? | Emplacement et test de sauvegarde |
| Comment confirmer un changement de paiement ? | Canal indépendant convenu |
| Quand les accès seront-ils retirés ? | Étape de clôture définie |
| Qui valide les livrables ? | Interlocuteur et méthode de validation |
Pour une offre plus structurée, relie cette fiche à une page qui explique clairement ton service. Tu peux y décrire ton processus de travail sans dévoiler tes dispositifs de sécurité ni faire de promesse absolue.
FAQ : sécurité numérique avant un premier client
Faut-il être expert en cybersécurité pour commencer en freelance ?
Non. Tu dois adopter des précautions adaptées à ton activité, connaître tes limites et solliciter une expertise lorsque les données ou les systèmes le nécessitent. Une checklist de base ne remplace pas un audit.
Peut-on travailler uniquement depuis un téléphone ?
Oui pour certaines prestations, si les outils permettent de gérer correctement les accès, les sauvegardes et la récupération. Vérifie les possibilités réelles de chaque application avant d'accepter la mission.
Est-ce dangereux de recevoir un mot de passe client ?
Recevoir un mot de passe principal augmente inutilement les risques. Préfère un accès nominatif et limité. Si aucun mécanisme adapté n'existe, définis une solution alternative avec le client.
Trente minutes suffisent-elles à sécuriser une entreprise ?
Non. Trente minutes permettent un premier contrôle de risques courants. Une protection sérieuse demande des mesures adaptées, des mises à jour, des vérifications et parfois un accompagnement spécialisé.
Que faire si je soupçonne un message frauduleux ?
N'utilise pas les coordonnées contenues dans le message suspect. Vérifie l'identité de l'expéditeur par un canal indépendant, protège les comptes concernés et demande de l'aide spécialisée si nécessaire.
Ressources complémentaires et prochaine étape
Pour approfondir, commence par les dix règles d'or de l'ANSSI et la MalletteCyber Pro. Ces ressources officielles sont plus larges que notre exercice de trente minutes. Le programme France Num d'Arles donne le contexte de l'actualité du jour, sans constituer un compte rendu de l'atelier.
Tu n'as pas besoin de tout résoudre aujourd'hui. Choisis une prestation, sécurise un compte important, teste une sauvegarde et écris une règle de partage. Quatre actions concrètes valent mieux qu'une longue liste jamais ouverte.
Si tu veux transformer cette préparation en véritable activité, explore les missions guidées sur DO TO DAY. Commence par une seule étape utile, puis vérifie ce que tu as réellement accompli.
Sources et limites
Checklist de premier niveau, pas un audit de cybersécurité ni un avis juridique. Les exemples et durées sont indicatifs ; les besoins dépendent des données et des contrats.
- France Num — Tour France Num à Arles, programme du 3 novembre 2026
- Cybermalveillance.gouv.fr — MalletteCyber Pro, publiée le 25 juin 2026
- ANSSI — 10 règles d'or en matière de sécurité numérique
Passer à l’action
Transforme ta lecture en prochaine étape.
La mission Service de DO TO DAY t’aide à définir une offre claire, fixer ton prix et trouver tes premiers clients.
Commencer gratuitementBêta gratuite. Les résultats dépendent du projet et de son exécution.