Freelance et accès clients
Freelance : gérer les accès GitHub d'un client sans risque inutile
Publié le
Un client te propose son mot de passe pour aller plus vite ? Apprends à intervenir avec des droits limités, une autorisation claire et une clôture vérifiable.
Pourquoi limiter les accès d'un client
Un client te demande de corriger son site. Pour gagner du temps, il t'envoie le mot de passe de son compte principal. Tu peux probablement commencer immédiatement, mais tu ne sais plus distinguer ses actions des tiennes. Tu risques aussi d'accéder à des informations sans rapport avec la mission. Le bon réflexe consiste à définir un périmètre, obtenir une autorisation et demander un compte distinct.
Le 2 novembre 2026, GitHub a annoncé le déploiement progressif de jetons de courte durée dans GitHub Desktop 3.6.10 et versions ultérieures pour les comptes éligibles. Ces jetons se renouvellent automatiquement. La nouveauté réduit la durée d'exploitation possible d'un jeton divulgué, mais elle ne remplace pas le retrait des permissions accordées à un collaborateur. Les sessions existantes ne sont pas automatiquement migrées. Annonce officielle GitHub.
Cette actualité permet de comprendre trois éléments distincts : le compte de la personne, le rôle attribué et le jeton utilisé pour se connecter. Une authentification améliorée ne garantit pas que les droits sont bien proportionnés. L'objectif de ce guide est donc opérationnel : savoir commencer, documenter et terminer une prestation technique sans laisser d'accès inutiles.
Comprendre compte, rôle et jeton
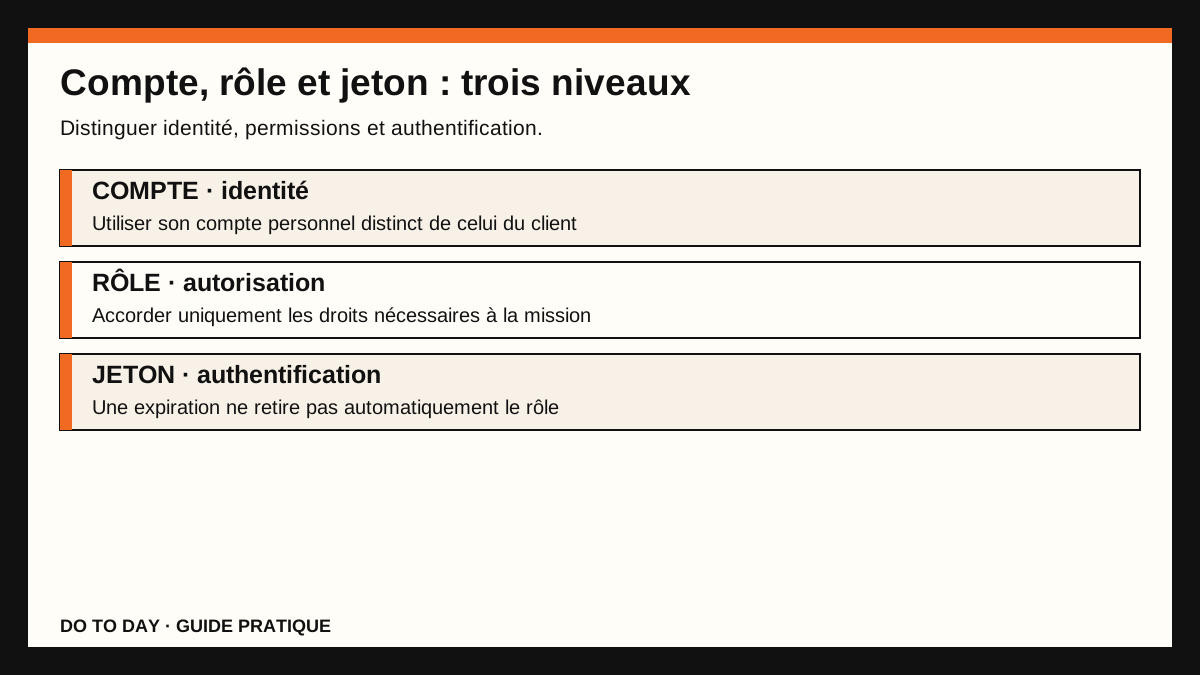
Le compte représente une identité. Celui du propriétaire peut être relié à plusieurs dépôts, à la facturation et à des paramètres sensibles. Il ne devrait pas devenir ton compte de travail. Si un outil ne propose pas d'accès distinct, demande au propriétaire de réaliser les opérations sensibles lui-même pendant une séance accompagnée.
Le rôle définit ce que tu peux faire : consulter, modifier ou administrer. Tu n'as pas besoin des mêmes droits pour évaluer un problème et pour modifier une configuration de production. Commence par le niveau le moins élevé compatible avec la tâche. La documentation GitHub décrit comment ajouter un collaborateur externe à un dépôt d'organisation et sélectionner son niveau d'accès. Guide officiel.
Le jeton, lui, authentifie une application ou une opération. Il peut expirer rapidement et être renouvelé automatiquement. Mais son expiration n'annule pas nécessairement le rôle attribué à ton compte. C'est précisément pour cela qu'il faut vérifier les droits à la fin de la mission.
Un bon cadrage répond à quatre questions : qui intervient, sur quelle ressource, pour réaliser quoi et jusqu'à quand ? Si l'une de ces réponses manque, l'accès est mal défini. Tu peux le clarifier avant de toucher au moindre fichier.
Le cadre CADRE pour une intervention limitée
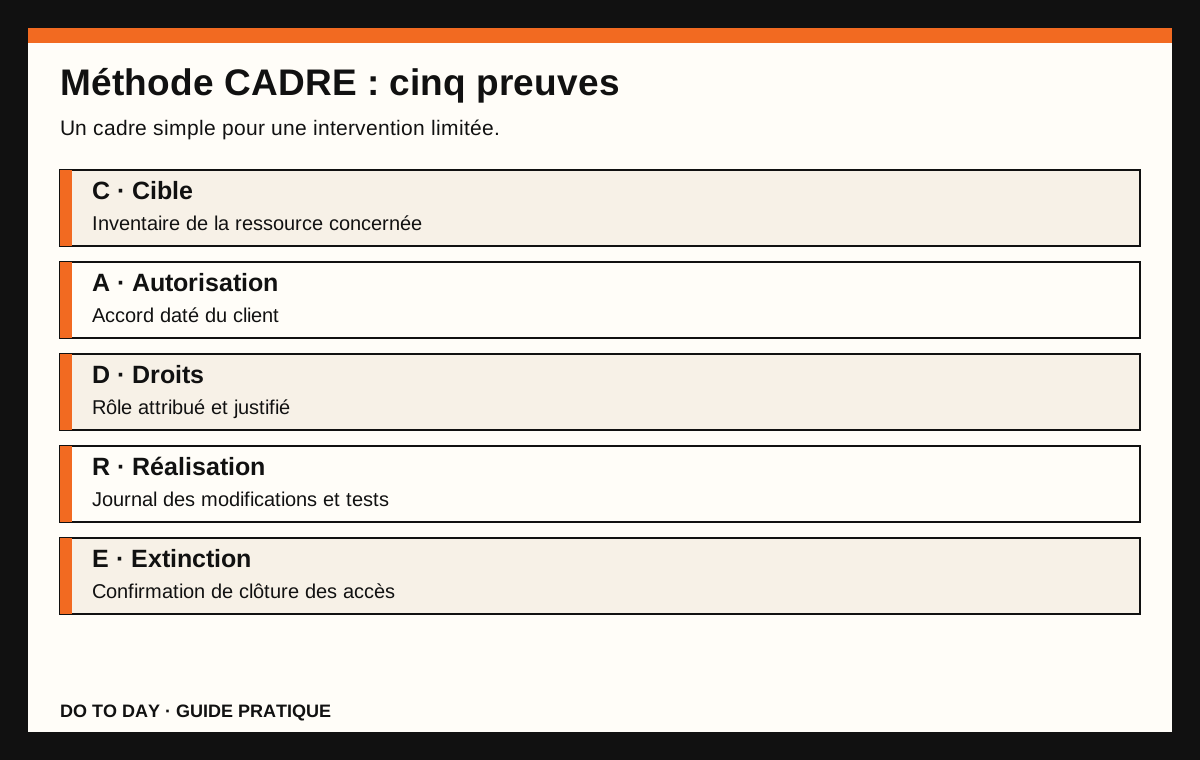
La méthode CADRE sert à organiser une petite prestation sans acheter de logiciel. Elle repose sur cinq étapes : Cible, Autorisation, Droits, Réalisation et Extinction. Ce n'est ni une certification ni une garantie de sécurité. C'est un outil pour éviter les oublis.
| Étape | Question | Preuve attendue |
|---|---|---|
| Cible | Quelle ressource est concernée ? | Inventaire court |
| Autorisation | Qui valide l'intervention ? | Accord daté |
| Droits | Quelles permissions sont nécessaires ? | Rôle attribué |
| Réalisation | Quels changements ont été faits ? | Journal et tests |
| Extinction | Quand retirer les droits ? | Confirmation de clôture |
Cible et autorisation
Évite les formulations vagues comme « travailler sur le site ». Écris plutôt « corriger le formulaire de contact dans le dépôt du site vitrine ». Précise les exclusions : pas de modification des paiements, pas de consultation des commandes et pas de déploiement sans validation. Un accord écrit permet de retrouver cette frontière.
Droits et réalisation
Demande d'abord un accès de lecture pour évaluer le problème. Si la modification est acceptée, fais attribuer les permissions adaptées. Travaille sur une branche distincte lorsque c'est possible. Conserve une liste des fichiers modifiés, des tests exécutés et des limites constatées. N'inclus jamais de mot de passe dans le journal.
Extinction
Fixe une date de contrôle dès le départ. À la livraison, demande au client de retirer les droits devenus inutiles et vérifie avec lui le résultat. Une permission oubliée ne devient pas légitime simplement parce que la mission s'est bien passée.
Préparer les documents avant de commencer
Tu peux gérer un premier pilote avec cinq documents légers. Le premier décrit le besoin et le résultat attendu. Le deuxième inventorie les plateformes et les rôles demandés, sans enregistrer les secrets. Le troisième énumère les actions autorisées et interdites. Le quatrième rassemble les tests. Le cinquième confirme la livraison et la clôture des accès.
Par exemple, remplace « améliorer le site » par « permettre l'envoi d'un message avec les champs obligatoires et afficher une confirmation ». Cette formulation permet de tester un comportement précis. Ajoute un scénario où un champ est vide, un autre où une adresse est mal formée et un troisième où toutes les informations sont valides.
Ton inventaire peut tenir dans un tableau : outil, responsable, rôle, justification et date de revue. N'y colle pas les identifiants. Si tu utilises un gestionnaire de mots de passe, respecte les règles du client et ne transforme pas cet inventaire en copie de son coffre.
La fiche de clôture indique ce qui a changé, ce qui n'a pas été traité et ce que le propriétaire doit encore vérifier. Elle protège la relation commerciale en réduisant les malentendus. Elle ne remplace pas un contrat lorsque les enjeux sont importants.
Pour construire un prix cohérent, commence par calculer le prix d'une prestation. Le cadrage, les échanges et les tests représentent du temps réel, même lorsqu'ils ne produisent aucune ligne de code.
Cas pratique fictif : corriger le formulaire d'une boutique
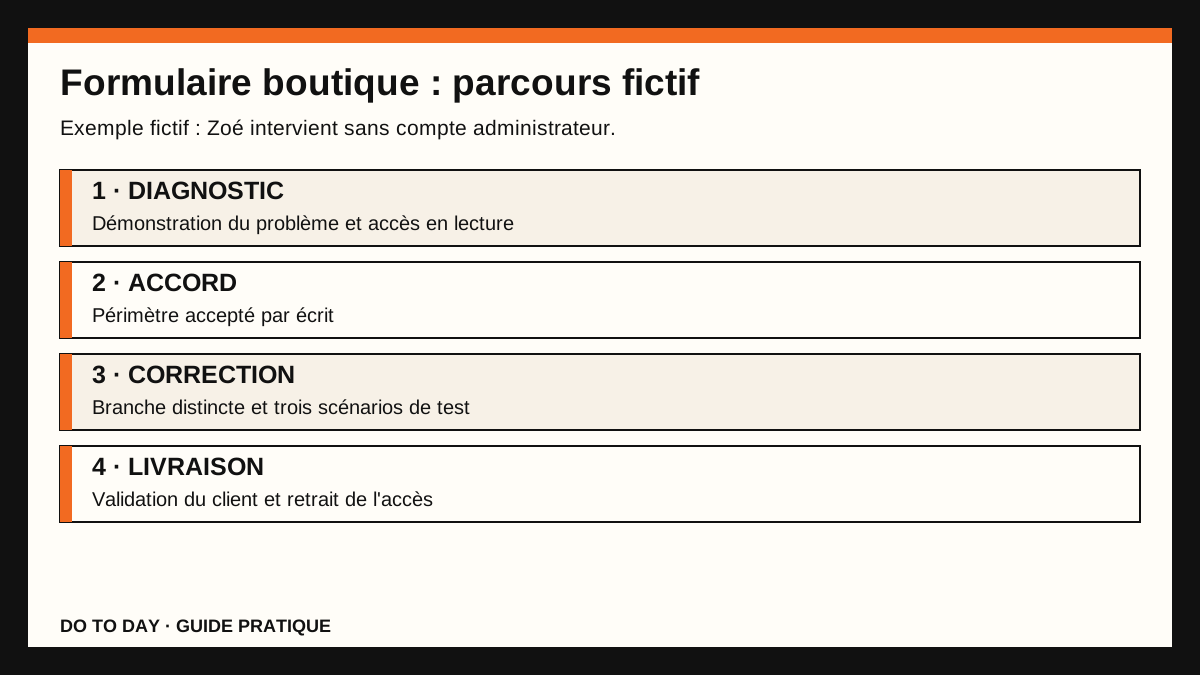
Imaginons Zoé, indépendante, contactée par une boutique dont le formulaire de contact échoue parfois. Le propriétaire propose de lui transmettre son compte administrateur. Zoé demande plutôt une démonstration du problème et un accès de lecture au dépôt. Elle explique qu'elle n'a pas besoin de consulter les commandes ni les données de paiement.
Après examen, elle propose un périmètre limité : reproduire l'erreur, préparer une correction, tester trois scénarios et transmettre un compte rendu. Le client accepte par écrit. Il lui attribue ensuite les droits nécessaires pour proposer une modification sur une branche distincte.
Dans cet exemple entièrement fictif, le formulaire fonctionne avec une adresse classique, mais échoue lorsque le champ téléphone est laissé vide. Zoé corrige la validation et prépare une prévisualisation. Elle masque les informations personnelles dans les captures et n'utilise que des données de test.
Le client vérifie la correction sur son téléphone et son ordinateur. Il décide lui-même de la mise en production. Zoé remet son rapport : problème reproduit, modification effectuée, scénarios testés, limite connue et date de clôture. Le client retire ensuite son accès.
Ce scénario n'invente aucun chiffre d'affaires, gain de temps ou témoignage réel. Il montre seulement comment organiser une intervention responsable. Avant de transformer cette méthode en offre commerciale, il faut encore valider l'idée de business auprès de personnes réellement concernées.
Pourquoi ça marche
La première raison est la clarté. Quand le résultat attendu et les permissions sont écrits, tu peux identifier plus facilement une demande hors périmètre. Le client comprend ce qu'il autorise et peut refuser une opération qu'il n'avait pas prévue.
La deuxième raison est la traçabilité. Après plusieurs semaines, il devient difficile de se rappeler pourquoi un accès a été donné ou quels tests ont été réalisés. Un compte rendu court évite de reconstruire les faits de mémoire. Cela facilite aussi la reprise du projet par une autre personne.
La troisième raison est la séparation entre confiance et autorisation. Un client peut te faire confiance tout en limitant tes droits. Cette limite est normale : elle réduit les conséquences possibles d'une erreur ou d'une compromission. Les jetons de courte durée illustrent cette logique sur le plan de l'authentification, mais les permissions doivent rester contrôlées séparément.
Enfin, la méthode transforme une intervention invisible en livrables compréhensibles. Tu peux montrer ce que tu as vérifié, sans promettre une sécurité absolue. Cela peut aider à expliquer la valeur de ton travail, sans démontrer à lui seul qu'un marché existe.
Comment l'appliquer dès aujourd'hui
Choisis une prestation étroite : correction d'un formulaire, mise à jour d'une page ou configuration d'une petite automatisation. Ne mélange pas plusieurs outils et plusieurs objectifs. Une première mission simple est plus facile à tester et à expliquer.
Écris ensuite : « J'aide telle catégorie de clients à obtenir tel résultat en intervenant uniquement sur telle ressource ». Si cette phrase reste floue, reviens au besoin de départ. Le guide choisir une idée de business en ligne peut t'aider à sélectionner une piste avant de construire ton offre.
Prépare un tableau CADRE avec des données fictives. Ajoute un modèle d'autorisation, un scénario de test et une fiche de clôture. Entraîne-toi sur un dépôt de démonstration que tu contrôles. N'utilise pas les comptes d'un client pour découvrir le fonctionnement des permissions.
Demande ensuite à une personne extérieure de lire tes documents. Comprend-elle ce que tu feras, ce que tu refuseras et quand ton intervention se terminera ? Corrige les zones ambiguës avant de démarcher.
Pour rechercher tes premiers clients, préfère quelques échanges pertinents à une campagne massive. Le guide trouver ses premiers clients sans publicité t'aidera à préparer une démarche ciblée. Ton premier objectif reste d'obtenir un retour réel, pas de promettre un volume de ventes.
Transformer cette méthode en offre de service
Le contrôle des accès peut devenir une partie de ta prestation de maintenance ou d'intégration. Il ne constitue pas automatiquement un service autonome rentable. Les clients achètent d'abord un résultat : formulaire réparé, page mise à jour, automatisation fiable ou problème identifié.
Tu peux proposer un pilote limité avec trois livrables : un périmètre écrit, une intervention documentée et une clôture vérifiée. Indique clairement les exclusions : pas d'audit complet, pas de surveillance permanente, pas de certification et aucune garantie d'absence d'incident.
Ton devis doit intégrer le temps de diagnostic, les échanges, la correction, les tests et la restitution. Si la partie technique prend peu de temps mais que le client a besoin d'explications, ce travail doit être prévu. Le prix dépend du contexte et des responsabilités, pas d'un tarif universel trouvé sur un forum.
Avant d'élargir l'offre, rédige un business plan sans chiffres inventés. Sépare les hypothèses des données observées : durée réelle des missions, demandes reçues, frais d'outils et satisfaction des clients. Une fiche commerciale soignée ne suffit pas à valider la demande.
Erreurs courantes
Accepter le mot de passe principal du client est une première erreur. Cela mélange les identités et peut ouvrir des ressources hors périmètre. Demande un compte distinct ou fais réaliser les actions sensibles par le propriétaire.
Croire qu'un jeton court retire tous les droits est une deuxième erreur. La durée d'authentification et la permission du collaborateur sont deux choses différentes. Vérifie les deux. GitHub précise aussi que retirer un collaborateur ne supprime pas forcément les copies locales déjà réalisées. Documentation de retrait.
Modifier avant de reproduire le problème est une troisième erreur. Tu risques de corriger un comportement qui n'était pas en cause. Note le scénario initial et conserve une preuve expurgée.
La quatrième erreur est de recopier des secrets dans un rapport ou une capture. Un document de preuve doit rester limité aux informations nécessaires. La cinquième est de promettre « zéro risque ». Aucune petite checklist ne justifie une telle affirmation.
Enfin, ne considère pas la livraison comme la fin automatique des responsabilités. Il reste à expliquer le changement, transmettre les limites et faire vérifier la fermeture des accès.
Checklist de clôture
Avant de terminer, compare le résultat au périmètre accepté. Les tests prévus ont-ils été réalisés ? Les problèmes non résolus sont-ils visibles ? Le client sait-il comment reprendre la main ? Un compte rendu utile peut tenir sur une page, à condition de distinguer les faits des hypothèses.
Vérifie ensuite la liste des accès. Quels comptes ont été ajoutés ? Quels droits restent actifs ? Les autorisations devenues inutiles ont-elles été retirées ? Si un jeton avait été créé spécialement pour la mission, faut-il le révoquer ? N'affirme pas qu'un accès est supprimé sans confirmation.
Note enfin la décision du client : validation, réserve ou demande de correction. Si une intervention future est prévue, elle peut faire l'objet d'une nouvelle autorisation. Conserver des droits permanents n'est pas une obligation de service.
FAQ sur les accès GitHub freelance
Un freelance a-t-il besoin d'un compte administrateur ?
Non, pas par défaut. Le niveau de permission doit correspondre à la tâche. Les opérations sensibles nécessitent une autorisation spécifique.
Les nouveaux jetons GitHub Desktop expirent-ils ?
GitHub a annoncé le 2 novembre 2026 des jetons courts renouvelés automatiquement pour certains comptes utilisant GitHub Desktop 3.6.10 ou une version ultérieure. Le déploiement reste progressif.
Retirer un collaborateur efface-t-il ses copies ?
Non. Le retrait limite les accès futurs, mais ne garantit pas la suppression de copies déjà présentes sur son ordinateur.
Peut-on commencer gratuitement ?
Oui, avec un dépôt de démonstration et des documents simples. Les fonctionnalités disponibles dépendent toutefois des plateformes et de leurs offres.
Quand faut-il fermer l'accès ?
Dès qu'il n'est plus nécessaire. Prévois une date de revue et vérifie le retrait lors de la clôture.
Ressources complémentaires et conclusion
Pour approfondir, lis l'annonce GitHub du 2 novembre 2026, la documentation sur les collaborateurs externes et la procédure de retrait. Ces ressources expliquent des mécanismes précis ; elles ne remplacent pas les règles contractuelles et les obligations applicables à ton activité.
Si tu souhaites rendre ton offre plus facile à trouver, consulte aussi les bases du SEO pour une petite entreprise. Une page claire peut présenter ton périmètre, mais elle ne garantit pas de nouveaux clients.
Ta prochaine action est concrète : choisis une seule intervention et rédige son tableau CADRE. Pour explorer d'autres modèles et progresser étape par étape, découvre DO TO DAY. Tu n'as pas besoin de multiplier les outils pour commencer. Tu as besoin d'une mission précise et d'une prochaine étape vérifiable.
Sources et limites
Exemple fictif. Ne remplace ni un audit de sécurité ni un conseil juridique.
- GitHub Changelog — Jetons de courte durée, 2 novembre 2026
- GitHub Docs — Collaborateurs externes
- GitHub Docs — Retrait d'un collaborateur
Passer à l’action
Transforme ta lecture en prochaine étape.
La mission Service de DO TO DAY t’aide à définir une offre claire, fixer ton prix et trouver tes premiers clients.
Commencer gratuitementBêta gratuite. Les résultats dépendent du projet et de son exécution.